Digitalt stämpelkort & GDPR
Vill du använda ett digitalt stämpelkort men är osäker på om det följer GDPR? Det är förståeligt. Som företagare vill du bygga kundlojalitet – men inte på bekostnad av dataskyddet. Den här guiden svarar på varje fråga du har om dataskydd och digitala stämpelkort. Tydligt, ärligt, utan juristsvenska.
TL;DR
Stempely följer GDPR. Inga namn, inga e-postadresser, inga telefonnummer. Kunderna förblir anonyma. Servrar i EU. Ingen vidareförmedling av data till tredje part.
Ironiskt nog är handskrivna kundlistor vid kassan den egentliga GDPR-risken – mer om det längre ner.
Företagare som binder kunder enligt GDPR
"Vi hade en handskriven kundlista vid kassan. När jag fick veta att det kan vara ett GDPR-problem bytte jag direkt till Stempely. Nu är allt anonymt och ändå effektivt."
M. B.
Bageriägare, Stuttgart
"Min revisor frågade om mina stämpelkort följer GDPR. Med Stempely kunde jag direkt visa: inga personuppgifter, servrar i EU. Ärendet avslutat."
T. K.
Caféägare, Hamburg
"Pushnotiser var det kritiska för mig. Hos Stempely går allt via opt-in och anonyma ID:n. Min jurist gav grönt ljus – utan invändningar."
S. R.
Frisörägare, München
Förstå dataskyddet
Vad sparar ett digitalt stämpelkort?
Den viktigaste frågan först: vilka uppgifter hamnar egentligen på servern när en kund använder ditt stämpelkort?
Hos Stempely är svaret: så lite som möjligt. När en kund scannar din QR-kod händer följande:
Anonymt kund-ID
Ett slumpmässigt genererat ID som inte går att koppla till personen
Antal stämplar
Hur många stämplar kunden har samlat
Belöningsstatus
Om en belöning kan lösas in eller redan har lösts in
Senaste besök
När den senaste stämpeln scannades – som datum, utan spårning av klockslag
Namn
Samlas inte in – Stempely frågar aldrig efter det
E-postadress
Samlas inte in – inget konto behövs
Telefonnummer
Samlas inte in – push går via ett anonymt enhets-ID
Platsdata
Ingen GPS-spårning, ingen geofencing, inga rörelseprofiler
Sammanfattat: Stempely vet att "enhet #A7x9" har 7 stämplar hos din butik. Stempely vet inte att enheten tillhör Lisa Müller, 34 år, som bor på Hauptstraße 12. Och det är just poängen.
Följer Stempely GDPR?
Ja – och inte för att vi har en 40 sidor lång integritetspolicy, utan för att systemet från grunden är byggt så att det inte behöver några personuppgifter.
GDPR gäller när personuppgifter behandlas – alltså uppgifter som kan kopplas till en konkret person. Eftersom Stempely uteslutande arbetar med anonyma, slumpmässigt skapade ID:n och inte sparar några identifierande uppgifter faller största delen av GDPR-kraven bort.
0
personuppgifter per kund
EU
Serverplats – data lämnar inte EU
0
tredjepartsleverantörer med tillgång till kunddata
Så här arbetar Stempely konkret för GDPR-efterlevnad:
- Privacy by design: systemet samlar från början inte in några personuppgifter
- Dataminimering: bara de uppgifter som stämpelkortet tekniskt behöver
- Servrar i EU: ingen dataöverföring till tredjeländer
- Ingen vidareförmedling: varken till reklampartner eller datamäklare
- Opt-in för push: notiser bara med kundens aktiva samtycke
- Ingen spårning: inga reklam- eller spårningscookies, ingen fingerprinting, inga rörelseprofiler
Behöver kunderna ge samtycke?
Det är frågan som gör företagare mest osäkra. Det korta svaret: nej, något separat samtycke behövs inte.
Varför? Eftersom GDPR bara kräver samtycke när personuppgifter behandlas. Eftersom Stempely inte samlar in sådana uppgifter faller kravet på samtycke bort.
Vad som ändå sker är en aktiv handling från kunden: hen scannar QR-koden – med mobilkameran eller Stempely-appen –, sparar stämpelkortet och väljer medvetet att delta i ditt lojalitetsprogram. Det är ingen passiv datainsamling – det är ett frivilligt, informerat beslut.
Jämförelse: samtycke
Klassiskt nyhetsbrevssystem
E-postadress krävs. Dubbel opt-in krävs. Samtycket måste dokumenteras. Rätten att återkalla måste förklaras. Krav på lagring måste följas.
Stempely-stämpelkort
Ingen e-post. Inget konto. Ingen dubbel opt-in. Kunden scannar, samlar stämplar, löser in belöningar. Klart. Inget samtycke behövs.
Var sparas uppgifterna?
All Stempely-data sparas på servrar i EU. Det sker ingen dataöverföring till USA eller andra tredjeländer.
Varför det är viktigt: sedan Schrems II-domen i EU-domstolen är dataöverföring till USA juridiskt problematisk. Många SaaS-verktyg använder AWS, Google Cloud eller Azure med amerikanska datacenter – och skapar därmed en compliance-risk för sina kunder. Stempely undviker det problemet helt.
Stempely
- Servrar i EU
- Ingen dataöverföring till tredjeländer
- GDPR-säker infrastruktur
- Data stannar i EU
Många andra verktyg
- Servrar i USA (AWS, Google Cloud)
- Dataöverföring till tredjeländer
- Schrems II-risk
- Extra avtalsklausuler behövs
Är pappersstämpelkort bättre ur dataskyddssynpunkt?
Många tror det – men det är tvärtom.
Ett pappersstämpelkort i sig är dataskyddsneutralt. Det innehåller inga personuppgifter. Problemet ligger någon annanstans: i den praxis som utvecklas runt omkring.
Vad många butiker gör vid sidan av (och inte får göra):
- För handskrivna kundlistor med namn och telefonnummer
- Sparar kunduppgifter i oskyddade Excel-listor på datorn
- Samlar visitkort och använder dem i marknadsföring utan samtycke
- Skapar WhatsApp-grupper med kundnummer
Allt detta är behandling av personuppgifter – och därmed GDPR-pliktigt. Du behöver en rättslig grund, ett register över behandlingar, en integritetspolicy och ett dokumenterat samtycke från varje enskild kund.
Med Stempely sker inget av detta – inget namn, inget nummer, ingen lista. Det digitala stämpelkortet gör den handskrivna kundlistan överflödig och därmed den största GDPR-risken i butiken.
Pushnotiser och dataskydd
Pushnotiser är en av de största fördelarna med ett digitalt stämpelkort: du kan få tillbaka inaktiva kunder, starta blixterbjudanden eller påminna kunder om att de snart är framme vid sin belöning. Men är pushnotiser över huvud taget förenliga med GDPR?
Ja – om de genomförs rätt. Och hos Stempely är det precis så.
Opt-in via operativsystemet
Använder en kund Stempely-appen frågar iOS eller Android uttryckligen: "Får den här appen skicka notiser till dig?" Först vid "Ja" aktiveras pushnotiser.
Anonym leverans
Pushnotisen skickas till ett anonymt enhets-ID. Stempely känner varken mottagarens namn eller e-postadress. Det är tekniskt omöjligt att koppla meddelandet till en person.
Kan stängas av när som helst
Kunden kan stänga av pushnotiser när som helst i systeminställningarna – utan att radera appen, utan att kontakta dig. Kunden har full kontroll.
Jämförelse med e-postmarknadsföring: För ett nyhetsbrev behöver du kundens e-postadress, en bekräftelse med dubbel opt-in, ett dokumenterat samtycke och en fungerande avanmälan. Med Stempely-push behöver du inget av detta. Kunden bestämmer via systeminställningen – och du skickar till ett anonymt ID.
Att bocka av
Checklista: GDPR-säker kundlojalitet
7 punkter som du som företagare bör kontrollera – oavsett om du använder Stempely eller inte.
Inga handskrivna kundlistor
Om du samlar namn och telefonnummer på papper behöver du en rättslig grund och ett dokumenterat samtycke från varje kund.
Inga oskyddade Excel-listor
Kunduppgifter i en Excel-fil på datorn? Utan kryptering och åtkomstkontroll är det ett brott mot GDPR.
Ingen WhatsApp-marknadsföring utan samtycke
WhatsApp-grupper eller sändlistor med kunder är utan dokumenterat samtycke olagliga – och WhatsApp i sig är problematiskt ur dataskyddssynpunkt.
Håll integritetspolicyn tillgänglig i butiken
Om du behandlar personuppgifter (t.ex. för ett nyhetsbrev) måste en integritetspolicy finnas tillgänglig.
För ett register över behandlingar
Varje företag måste dokumentera vilka uppgifter det behandlar. Hos Stempely är posten minimal eftersom inga personuppgifter om kunder uppstår.
Pushnotiser bara med opt-in
Notiser till kunder får bara skickas om kunden aktivt har samtyckt. Hos Stempely sköter operativsystemet det automatiskt.
Spara data på EU-servrar
Använder du digitala verktyg, se till att datan stannar i EU. Stempely sparar allt i EU – ingen överföring till tredjeland.
Inget avtal · Inget kreditkort · Klart på 5 minuter
Dataskydd möter kundlojalitet
GDPR-säkert och ändå full överblick
Anonym data betyder inte mindre insikt. Du ser stämplar, belöningar och aktivitet – utan att någonsin känna till ett namn.
1.281
Kunder totalt
6.316
Stämplar totalt
3.114
Inlösta belöningar
Live
Stämplar idag
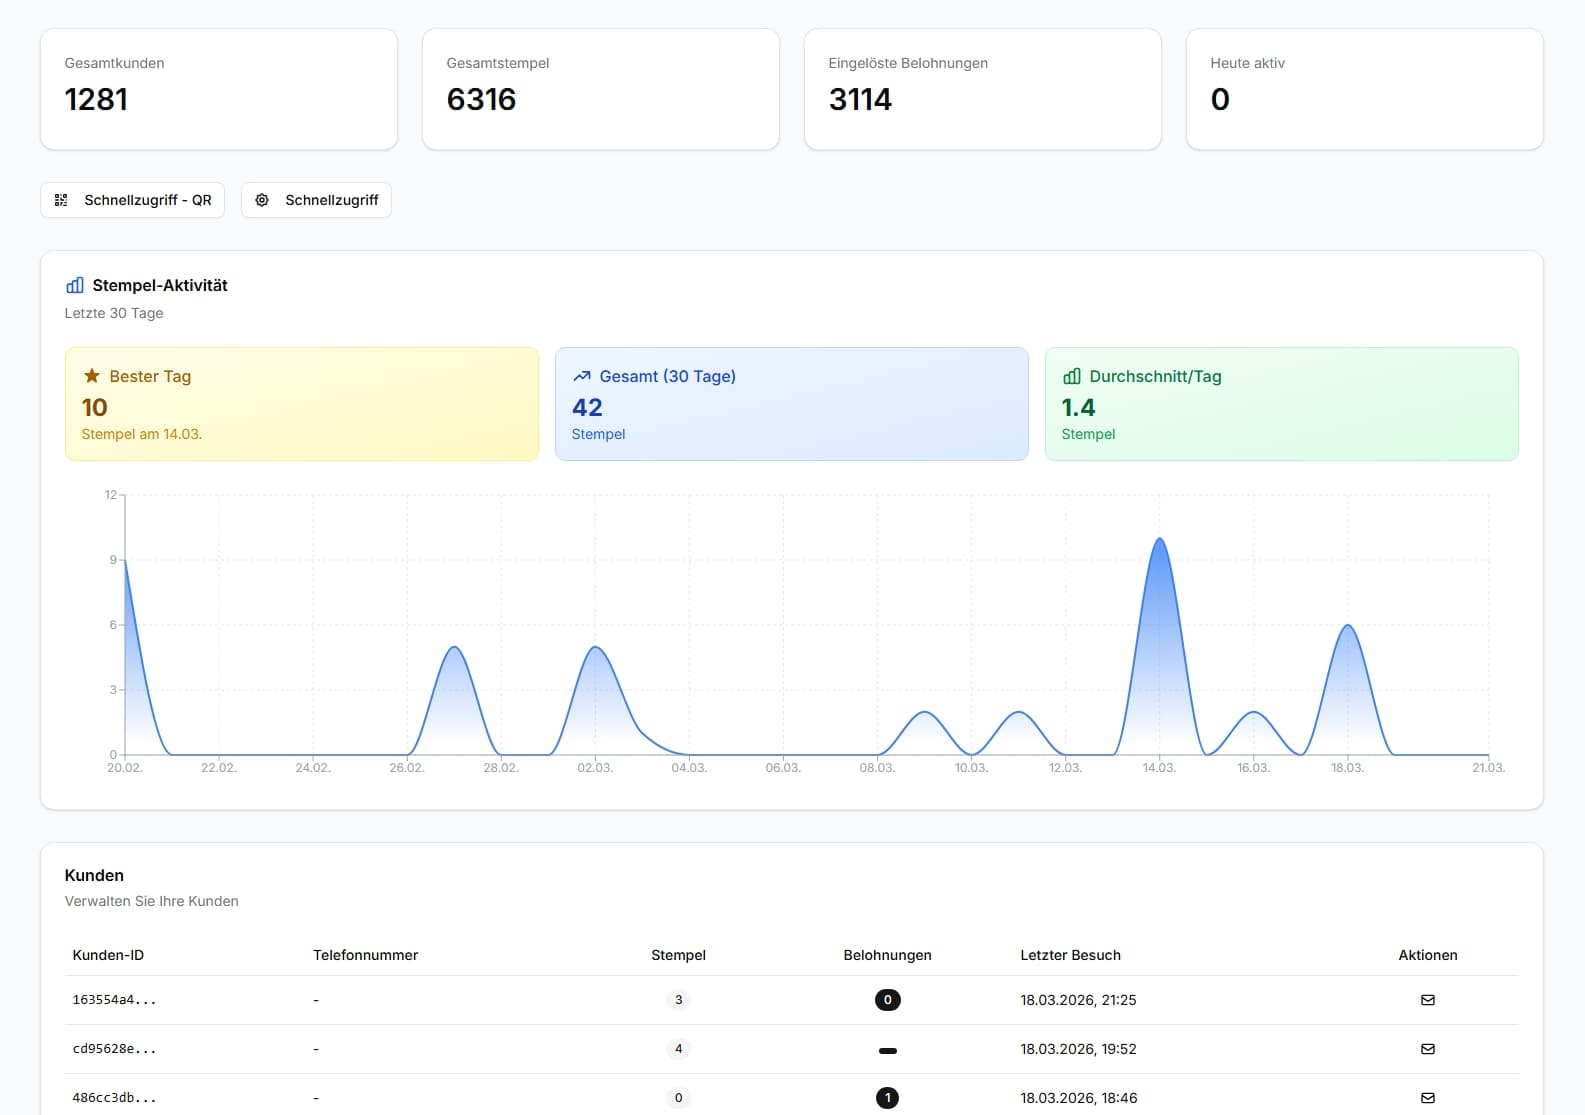
Verkliga produktionsdata. Alla kunder anonyma – inga namn, inga e-postadresser, inga telefonnummer syns.
Välj ditt paket
Alla funktioner gratis upp till 25 kunder. Därefter Premium.
Stempely
- Upp till 25 kunder
- Digitalt stämpelkort
- QR-kodsläsare
- Kontaktlösa stämplar (NFC)
- Skicka erbjudanden och påminnelser
- StatistikBehalte Kunden, gesammelte Stempel und eingelöste Belohnungen jederzeit übersichtlich im Blick.
- QR-kod med logotyp
- Kundlista
- Mer synlighet på webben
- Prioriterad support
Franchise
- Allt i Premium
- Flera platser
- Skräddarsydda villkor
- Personlig kontaktperson
Alla priser inkl. moms.
8 vanliga frågor: digitalt stämpelkort & GDPR
Vilka personuppgifter sparar Stempely?
Stempely sparar inga personuppgifter som namn, e-postadresser eller telefonnummer. Kunder identifieras uteslutande via ett anonymt, slumpmässigt skapat ID. Du som företagare ser bara: antal stämplar, belöningsstatus och senaste besök – utan att veta exakt vem personen är.
Behöver jag ett samtycke från mina kunder?
Eftersom Stempely inte behandlar några personuppgifter behövs inget separat samtycke. Att scanna QR-koden – med mobilkameran eller i Stempely-appen – är en aktiv, frivillig handling från kunden. Det finns ingen spårning och inga reklamcookies. Den som sparar kortet i Apple Wallet eller Google Wallet får i webbläsaren en enda cookie som bara känner igen det egna stämpelkortet – utan namn, utan e-postadress.
Var sparas Stempelys data?
All data sparas på servrar i EU. Stempely använder inga amerikanska molntjänster där en dataöverföring till tredjeländer skulle kunna ske. Datan lämnar inte EU.
Är pappersstämpelkort oproblematiska ur dataskyddssynpunkt?
Nej, tvärtom. Många butiker för vid sidan av handskrivna kundlistor med namn och telefonnummer – det är behandling av personuppgifter och kräver en rättslig grund enligt GDPR. Pappersstämpelkort i sig är dataskyddsneutrala, men praxisen runt omkring är det ofta inte.
Lämnar Stempely ut data till tredje part?
Nej. Stempely säljer, delar eller överför inte kunddata till tredje part. Dina företagsuppgifter och de anonymiserade stämpeldata tillhör dig. Det finns inga reklampartner, inga datamäklare och ingen spårning från tredjepartsleverantörer.
Hur fungerar pushnotiser på ett dataskyddssäkert sätt?
Pushnotiser skickas bara om kunden aktivt har tillåtit dem i appen (opt-in via operativsystemet). Notisen skickas till ett anonymt enhets-ID – Stempely känner varken mottagarens namn eller e-postadress. Kunder kan stänga av notiserna när som helst i systeminställningarna.
Måste jag som företagare föra ett register över behandlingar?
I princip ja – varje företag måste föra ett register över behandlingar enligt art. 30 GDPR. Eftersom Stempely inte behandlar några personuppgifter om kunder är posten dock minimal. Behandlingen begränsar sig till anonyma stämpeldata och dina egna företagsuppgifter (inloggning, e-post).
Kan jag använda Stempely utan att kunderna installerar en app?
Ja. Kunder kan spara sitt stämpelkort utan app direkt i Apple Wallet eller Google Wallet – likaså utan konto, utan e-postadress och utan namn. Alternativt finns den kostnadsfria Stempely-appen, även den utan konto och utan personuppgifter, men med pushnotiser. I båda fallen bestämmer kunden aktivt om hen vill delta.
"Min revisor gav grönt ljus – inga personuppgifter, servrar i EU. Ärendet avslutat."
— T. K., caféägare, Hamburg
Bind kunder enligt GDPR. Från och med idag.
Inga personuppgifter, inga samtyckesblanketter, inga kundlistor på papper. Ditt digitala lojalitetsprogram är live på 5 minuter.
Den kostnadsfria planen förblir kostnadsfri – inget utgångsdatum, inga knep.
Kom igång nu — inget avtal, inget kreditkortAlltid gratis · GDPR-säkert · Servrar i EU
Finns också som app